Sécurité
Une sécurité d’affichage numérique que vous pouvez vérifier vous-même
Si vous évaluez la sécurité de l’affichage numérique firmChannel pour votre organisation ou pour un client, voici comment la plateforme est auditée, hébergée et exploitée, ainsi que les rapports pour le vérifier.
Audit SOC 2 Type II · Test d’intrusion annuel indépendant · Hébergé au Canada et aux États-Unis · Une base de données privée par client · Connexion par clé d’accès
Une sécurité d’affichage numérique auditée de façon indépendante
firmChannel est audité de façon indépendante selon la norme SOC 2 Type II, critères de sécurité. Le dernier rapport comporte une opinion sans réserve, sans aucune exception relevée, et nous envoyons le rapport complet à votre équipe sous entente de confidentialité.
Une firme indépendante teste aussi la plateforme une fois par année. Le dernier test d’intrusion n’a relevé aucun problème critique ou élevé, et nous vous transmettrons le rapport complet plutôt qu’une simple lettre de synthèse.
Comment chaque client est isolé
Chaque client de firmChannel est une entreprise distincte, avec une instance dédiée et sa propre base de données privée. Les clients ne partagent jamais de base de données.
Chaque entreprise a aussi sa propre connexion. C’est voulu : si des identifiants venaient à fuir, ils ne toucheraient qu’une seule organisation. C’est aussi pourquoi aucune connexion unique ne donne accès à plusieurs clients.
Résidence des données : où se trouvent vos données
firmChannel fonctionne sur AWS au Canada et aux États-Unis. Si vous êtes au Canada, vos données sont hébergées au Canada. Si vous êtes aux États-Unis, elles sont hébergées aux États-Unis. Dans les deux cas, vous respectez vos exigences de résidence des données sans entente particulière.
Connexion et accès
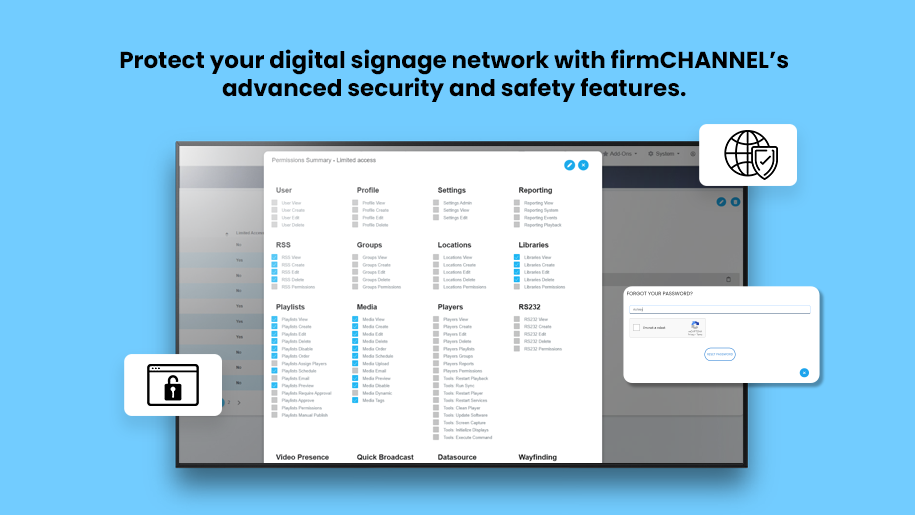
Ces contrôles sont intégrés au logiciel lui-même. Notre page Sécurité et sûreté, sous Logiciel, montre le fonctionnement de chacun.
- Authentification unique avec votre fournisseur d’identité, dans l’édition Enterprise
- Authentification multifacteur avec clés d’accès ou applications d’authentification
- Politiques de mot de passe configurables, avec historique des mots de passe
- Verrouillage automatique des comptes inactifs depuis 90 jours
- Rôles et permissions qui déterminent qui peut publier, programmer, gérer les lecteurs ou envoyer des commandes aux écrans, jusqu’aux commandes RS-232 individuelles
Chiffrement
Les données au repos sont chiffrées en AES-256 avec des clés gérées par AWS, et les sauvegardes sont chiffrées avec des clés dans AWS Key Management Service. Les données en transit sont protégées par TLS 1.2 ou plus. Les bases de données sont chiffrées dès leur création, et notre politique est que rien n’est stocké sans chiffrement sur un support persistant. En savoir plus sur le chiffrement.
Comment nous exploitons la plateforme
Périmètre
Un pare-feu d’applications Web devant la plateforme
Détection des menaces
Détection continue des menaces sur nos comptes et serveurs AWS
Analyse des vulnérabilités
Analyses mensuelles de l’infrastructure et analyses hebdomadaires des logiciels malveillants
Correctifs
Mises à jour de sécurité critiques et élevées du système d’exploitation installées automatiquement chaque nuit
Sécurité du code
Analyse automatisée du code à chaque demande de fusion, et révision par une personne autre que l’auteur avant toute fusion
Délais de correction
Les vulnérabilités critiques détectées par nos analyses sont corrigées en 72 heures ou contenues par des mesures compensatoires, et les élevées en 14 jours
Accès administratif
Authentification multifacteur pour tout accès à la production et à la console infonuagique
Secrets
Identifiants de rôle IAM de courte durée pour l’accès à AWS, autres clés d’API conservées dans AWS Secrets Manager, et aucune clé ni aucun secret dans le code
Journalisation
Journaux d’activité détaillés, les actions de l’IA étant attribuées à la personne qui les a demandées (édition Enterprise); journaux des événements de sécurité conservés un an; journaux fournis sur demande pour votre SIEM
Gestion des incidents
Politiques documentées de réponse aux incidents et aux atteintes à la protection des données
Assurance
Corum détient une assurance responsabilité en cybersécurité
Sauvegarde, reprise et résilience
- Sauvegardes chiffrées : sept copies quotidiennes, cinq hebdomadaires et dix-huit mensuelles de chaque base de données
- Tests de restauration chaque trimestre, et un exercice de reprise après sinistre chaque année
- Un objectif de point de reprise de 24 heures
- Si la plateforme est inaccessible, les lecteurs continuent d’afficher leur contenu en cache : vos écrans ne s’éteignent pas
L’IA, sous votre contrôle
Les fonctions d’IA de firmChannel sont offertes dans l’édition Enterprise seulement, et un administrateur peut toutes les désactiver, avant le déploiement si vous le préférez. Les données des clients ne servent pas à entraîner des modèles d’IA.
Les fonctions d’IA reposent sur des fournisseurs tiers. Si votre politique exige que tout traitement reste dans votre pays, ou exclut entièrement l’IA générative, désactivez l’IA et le reste de la plateforme fonctionne normalement.
Pour les partenaires et les fournisseurs de services gérés
Vous revendez firmChannel, ou vous l’exploitez pour vos clients? Apportez-nous leur évaluation de sécurité. Nous avons rempli des questionnaires de fournisseurs pour des hôpitaux, des banques et des organismes publics, et nous remplirons celui de votre client avec vous. Nous enverrons aussi le rapport SOC 2 Type II sous entente de confidentialité et le rapport complet du test d’intrusion directement à l’équipe des TI de votre client.
- Notre rapport SOC 2 Type II, sous entente de confidentialité
- Le rapport complet de notre dernier test d’intrusion annuel
- Les réponses à votre questionnaire de sécurité des fournisseurs
- Un appel avec notre équipe avant-vente sur l’hébergement, l’architecture et la reprise
FAQ
Questions des équipes de sécurité
firmChannel est-il audité SOC 2 ?
Oui. firmChannel est audité de façon indépendante selon la norme SOC 2 Type II, critères de sécurité, sans aucune exception relevée. Nous envoyons le rapport sous entente de confidentialité.
SOC 2 est-il une certification ?
Non. SOC 2 est un rapport d’audit délivré par une firme indépendante. Le dernier rapport SOC 2 Type II de firmChannel ne relève aucune exception, et nous l’envoyons sous entente de confidentialité.
À quelle fréquence la plateforme subit-elle un test d’intrusion ?
Une fois par année, par une firme indépendante. Le dernier test n’a relevé aucun problème critique ou élevé.
Où nos données sont-elles hébergées ?
Sur AWS. Les données des clients canadiens sont hébergées au Canada, et celles des clients américains aux États-Unis.
Un autre client peut-il voir nos données ?
Non. Chaque client est une entreprise distincte, avec une instance dédiée, une base de données privée et sa propre connexion.
En combien de temps corrigez-vous les vulnérabilités ?
Les vulnérabilités critiques détectées par nos analyses sont corrigées en 72 heures, ou contenues par des mesures compensatoires d’ici là, et les élevées en 14 jours.
Qu’arrive-t-il à nos écrans si la plateforme tombe en panne ?
Ils continuent d’afficher leur contenu en cache jusqu’au retour de la connexion.
Peut-on désactiver l’IA ?
Oui. Un administrateur peut désactiver toutes les fonctions d’IA, et l’IA n’est offerte que dans l’édition Enterprise.
Prenez-vous en charge l’authentification unique ?
Oui, dans l’édition Enterprise, ainsi que l’authentification multifacteur par clés d’accès ou applications d’authentification.
Obtenir les rapports
Dites-nous qui doit recevoir les rapports. Nous les enverrons, et notre équipe avant-vente pourra passer en revue le reste de la liste de votre équipe de sécurité.