Nos partenaires
Affichage numérique pour les fournisseurs de services gérés et de TI
Vos clients vous confient leur réseau. Ajoutez les écrans qui s’y trouvent, et remettez à leur équipe des TI les preuves avant qu’elle ne les demande.
Chaque écran est un point de terminaison
Un écran dans un hall est un ordinateur sur le réseau de votre client. Laissé sans gestion, il devient l’appareil jamais mis à jour, avec une connexion dont personne ne se souvient.
Une fois géré comme le reste du parc, c’est un service de plus que vous facturez. firmChannel vous donne les contrôles, les preuves et le soutien pour l’exploiter ainsi.
Le questionnaire de sécurité, avec ses réponses
Les équipes de sécurité de vos clients poseront les questions. Voici les réponses, au même endroit.
| Question | Réponse |
|---|---|
| Audit indépendant ? | SOC 2 Type II : opinion sans réserve, aucune exception relevée |
| Le client peut-il le voir ? | Oui. Nous envoyons le rapport à votre client sous entente de confidentialité |
| Tests d’intrusion ? | Annuels, par une firme indépendante. Le dernier n’a relevé aucun problème critique ou élevé, et le rapport complet est disponible |
| Isolement ? | Chaque client est une entreprise distincte, avec une instance dédiée et une base de données privée |
| Portée d’une connexion divulguée ? | Un seul client. Chaque entreprise a sa propre connexion distincte, par conception |
| Emplacement des données ? | AWS au Canada et aux États-Unis; les données de chaque client sont hébergées dans son propre pays |
| Connexion ? | Authentification unique dans l’édition Enterprise; authentification multifacteur par clés d’accès ou applications d’authentification; comptes inactifs verrouillés après 90 jours |
| Chiffrement ? | AES-256 au repos avec des clés gérées par AWS; sauvegardes chiffrées avec AWS KMS; TLS 1.2 ou plus en transit |
| Surveillance et renforcement de la plateforme ? | Pare-feu d’applications Web, détection continue des menaces sur nos comptes et serveurs AWS, analyses mensuelles des vulnérabilités, analyses hebdomadaires des logiciels malveillants, mises à jour de sécurité critiques et élevées du système d’exploitation chaque nuit, analyse du code à chaque demande de fusion, et authentification multifacteur pour tout accès à la production |
| Délais de correction ? | Vulnérabilités critiques détectées par nos analyses corrigées en 72 heures ou contenues par des mesures compensatoires, élevées en 14 jours |
| Journaux ? | Journaux d’activité détaillés, les actions de l’IA étant attribuées à l’utilisateur (édition Enterprise); journaux des événements de sécurité conservés un an; journaux fournis sur demande pour votre SIEM |
| Sauvegarde et reprise ? | Sauvegardes chiffrées quotidiennes, hebdomadaires et mensuelles; tests de restauration chaque trimestre; exercice de reprise après sinistre chaque année; objectif de point de reprise de 24 heures |
| Si le CMS est inaccessible ? | Les lecteurs continuent d’afficher le contenu en cache |
| Assurance ? | Corum détient une assurance responsabilité en cybersécurité |
Résidence des données d’affichage numérique au Canada et aux États-Unis
Demandez à n’importe quel fournisseur d’affichage où sont hébergées les données de votre client, et où aboutissent les sauvegardes et les journaux.
firmChannel fonctionne sur AWS au Canada et aux États-Unis. Les données de chaque client sont hébergées dans son propre pays : vous respectez les exigences canadiennes et américaines de résidence des données à partir d’une seule plateforme. Pour les clients du secteur public, de la santé et de la finance, c’est une ligne au questionnaire plutôt qu’une semaine de courriels.
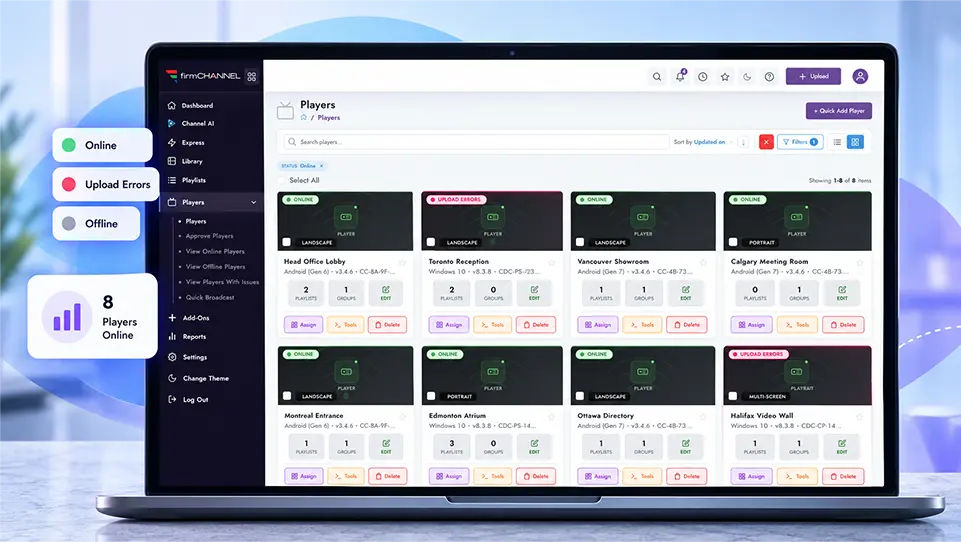
Gérez-le comme le reste de votre environnement
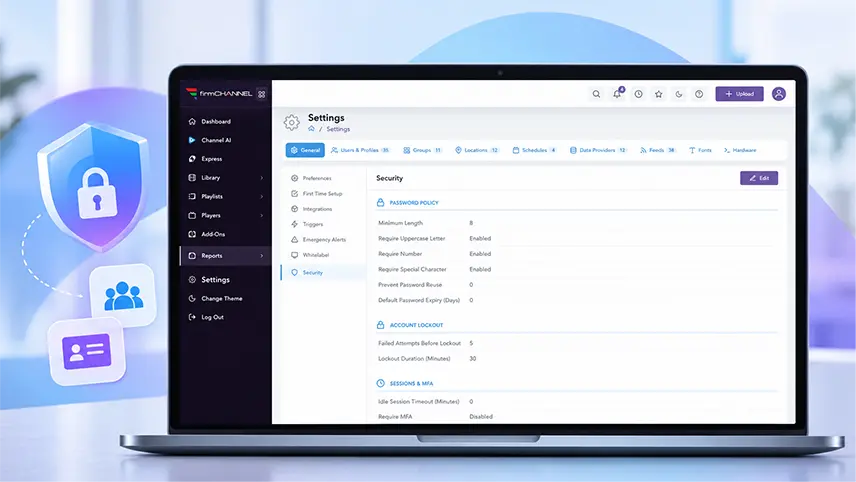
- Vue du parc : un tableau de bord de l’état en direct, redémarrage à distance, capture d’écran et alimentation de l’écran, et des alertes de déconnexion par lecteur à l’adresse courriel du technicien de votre choix
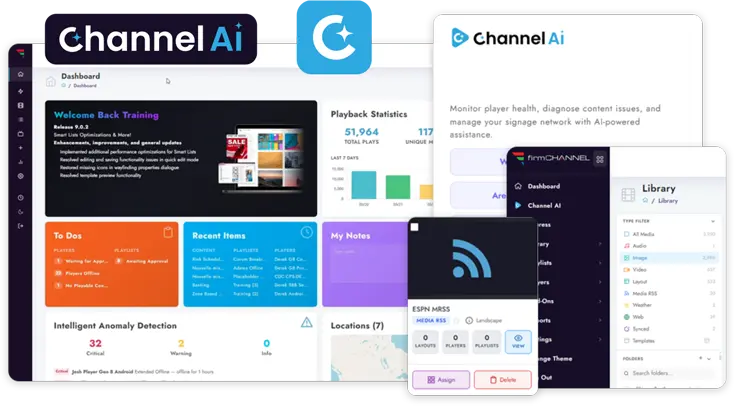
- API : une API REST couvrant les lecteurs, les listes de lecture, les horaires, les groupes, les sites, les médias et les flux de données, avec une authentification par clé
- Contrôle d’accès : des permissions détaillées, jusqu’à qui peut envoyer des commandes RS-232 à un écran
- Évolutivité : des listes de lecture par étiquettes qui se remplissent seules à partir des étiquettes de médias, pour que le nouveau contenu atteigne les bons écrans
- Tableaux de données : des Smart Lists alimentées par des tableurs, des liens CSV ou des dépôts SFTP, pour les clients qui veulent des tableaux d’indicateurs ou opérationnels
- Choix du matériel : les mêmes fonctions sur chaque lecteur pris en charge, avec un contrôle des écrans natif sur Samsung Tizen et LG webOS et par RS-232 sur les autres écrans commerciaux
Une IA que vos clients peuvent désactiver
Les fonctions d’IA sont offertes dans l’édition Enterprise seulement, et un administrateur peut toutes les désactiver, avant le déploiement si vous le souhaitez. Les données des clients ne servent pas à entraîner des modèles d’IA. Les fonctions d’IA font appel à des fournisseurs tiers : un client qui exige que tout traitement reste dans son pays peut désactiver l’IA.
Ainsi, quand la politique d’un client interdit l’« IA générative », vous pouvez accepter la politique et vendre quand même la plateforme.
Comment fonctionnent le soutien et la formation
Vous restez le premier niveau de soutien pour votre client, comme pour tous vos autres services. Quand votre centre d’exploitation réseau fait remonter un problème, notre équipe du succès client prend le relais, de 9 h à 21 h (HE) en semaine (sauf jours fériés), sans frais supplémentaires.
La même équipe forme vos techniciens à la configuration, à la gestion des lecteurs et au soutien de premier niveau lors de séances en direct, et la bibliothèque de vidéos de formation intégrée à la plateforme est là pour ceux qui rejoindront votre équipe.
Nous vous aidons avec l’examen de sécurité et la proposition
Quand un client envoie un long questionnaire de sécurité des fournisseurs, vous n’avez pas à y répondre seul. Nous en avons rempli pour des hôpitaux, des banques et des organismes publics, et nous vous aiderons avec le vôtre. Si le client veut une proposition chiffrée, ou s’il y a un appel d’offres du secteur public à remplir, nous le ferons avec vous aussi.
Travaillez avec nous à votre façon
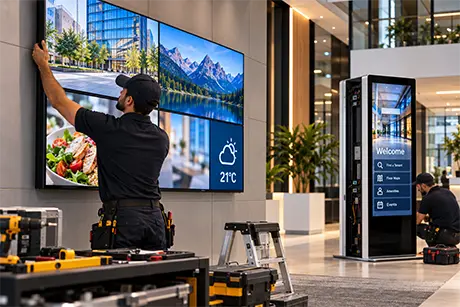
Vous gérez déjà le réseau, alors vous ne voulez peut-être que le logiciel. C’est très bien. Ou faites appel à nous pour un projet clé en main, installation et création de contenu comprises, pour vendre des écrans sans envoyer de technicien sur une échelle. Dans tous les cas, un gestionnaire de canal vous est attitré, la plateforme peut porter votre marque plutôt que la nôtre, et nous ne vendons jamais firmChannel directement à vos clients. Nous ne publions pas nos marges partenaires, mais nous vous aidons à bâtir chaque soumission.
Questions à poser à votre plateforme actuelle
| Question | firmChannel | Pourquoi c’est important |
|---|---|---|
| L’équipe des TI de mon client peut-elle obtenir votre rapport SOC 2 Type II et votre rapport complet de test d’intrusion ? | Oui. Le SOC 2 sous entente de confidentialité, et le rapport complet du test d’intrusion | L’équipe de sécurité de votre client demandera le rapport complet de toute façon |
| Si l’une de mes connexions fuit, combien de clients sont exposés ? | Un seul. Chaque entreprise cliente a sa propre connexion, par conception | Votre réputation ne devrait pas dépendre d’un seul mot de passe |
| Pouvez-vous respecter les exigences de résidence des données de mon client, au Canada ou aux États-Unis ? | Oui. Nous hébergeons dans les deux pays, et les données de chaque client restent dans le sien | Les contrats du secteur public, de la santé et de la finance l’exigent souvent |
| Chaque client est-il une entreprise distincte, avec une base de données privée ? | Oui, chaque client, par défaut | Les bases de données partagées sont la première chose que signale l’équipe de sécurité d’un client |
| Prenez-vous en charge les clés d’accès ? | Oui, ainsi que les applications d’authentification | La connexion résistante à l’hameçonnage figure sur de plus en plus de listes de vérification |
| L’IA peut-elle être complètement désactivée ? | Oui, par un administrateur, avant le déploiement au besoin | Les clauses « aucune IA générative » apparaissent dans les contrats |
| M’aiderez-vous avec le questionnaire de sécurité et la proposition ? | Oui | C’est là que va votre temps avec chaque nouveau client |
FAQ
Questions des fournisseurs de services gérés
Notre client peut-il voir votre rapport SOC 2 ?
Oui. Nous le lui envoyons sous entente de confidentialité.
Pouvons-nous partager votre rapport de test d’intrusion ?
Oui, le rapport complet.
Où les données des clients sont-elles stockées ?
Sur AWS, dans le propre pays du client. Nous hébergeons au Canada et aux États-Unis.
Pourquoi chaque client a-t-il sa propre connexion ?
Pour qu’un mot de passe divulgué ne puisse atteindre qu’un seul client. C’est un choix de conception délibéré.
Prenez-vous en charge l’authentification unique ?
Oui, dans l’édition Enterprise.
L’IA peut-elle être désactivée ?
Oui. Un administrateur peut désactiver toutes les fonctions d’IA.
Qui prend le relais quand notre centre d’exploitation réseau fait remonter un problème ?
Notre équipe du succès client, en semaine de 9 h à 21 h (HE).
M’aiderez-vous avec le questionnaire de sécurité d’un client ?
Oui, et avec la proposition.
Ajoutez l’affichage à votre catalogue de services
Réservez un appel avec votre gestionnaire de canal, ou demandez d’abord nos rapports SOC 2 et de test d’intrusion pour que votre équipe de sécurité y jette un œil.