Seguridad
Seguridad de señalización digital que puede verificar usted mismo
Si está evaluando la seguridad de la señalización digital de firmChannel para su organización o un cliente, aquí verá cómo se audita, aloja y opera la plataforma, y los informes para comprobarlo.
Auditoría SOC 2 Tipo II · Prueba de penetración anual independiente · Alojado en Canadá y Estados Unidos · Una base de datos privada por cliente · Inicio de sesión con llave de acceso
Seguridad de señalización digital con auditoría independiente
firmChannel cuenta con una auditoría independiente SOC 2 Tipo II bajo los criterios de seguridad. El informe más reciente tiene una opinión sin salvedades, sin excepciones señaladas, y enviamos el informe completo a su equipo bajo un acuerdo de confidencialidad.
Una firma independiente también prueba la plataforma una vez al año. La prueba de penetración más reciente no encontró problemas críticos ni altos, y compartiremos el informe completo en lugar de una carta resumen.
Cómo se mantiene separado a cada cliente
Cada cliente de firmChannel es una empresa independiente, con una instancia dedicada y su propia base de datos privada. Los clientes nunca comparten una base de datos.
Cada empresa también tiene su propio inicio de sesión. Es intencional: si alguna vez se filtran unas credenciales, solo alcanzan a una organización. También es la razón por la que no existe un inicio de sesión único que abarque a varios clientes.
Residencia de datos: dónde están sus datos
firmChannel opera en AWS en Canadá y Estados Unidos. Si está en Canadá, sus datos se alojan en Canadá. Si está en Estados Unidos, se alojan en Estados Unidos. En ambos casos, cumple con sus requisitos de residencia de datos sin acuerdos especiales.
Inicio de sesión y acceso
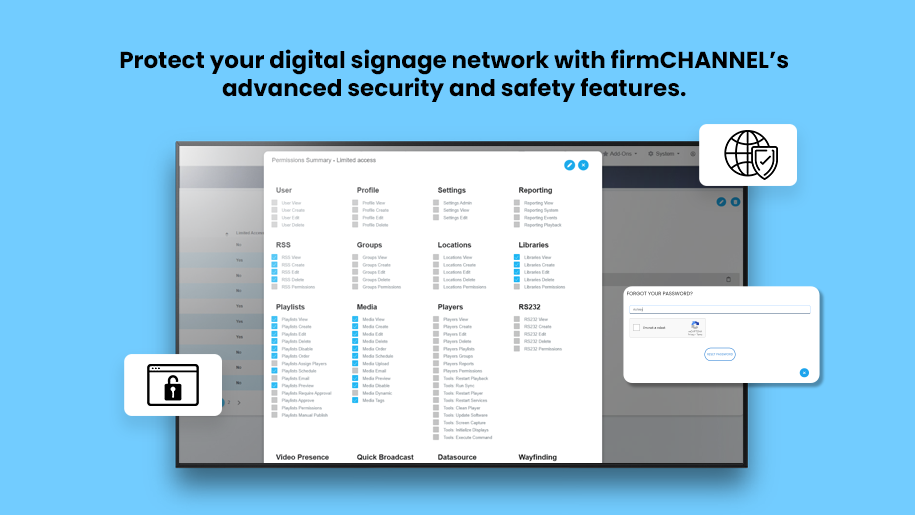
Estos controles están integrados en el propio software. Nuestra página de Seguridad y protección, en Software, muestra cómo funciona cada uno.
- Inicio de sesión único con su proveedor de identidad, en la edición Enterprise
- Autenticación multifactor con llaves de acceso o aplicaciones de autenticación
- Políticas de contraseña configurables, con historial de contraseñas
- Bloqueo automático de las cuentas inactivas durante 90 días
- Roles y permisos que deciden quién puede publicar, programar, administrar reproductores o enviar comandos a las pantallas, hasta los controles RS-232 individuales
Cifrado
Los datos en reposo se cifran con AES-256 mediante claves administradas por AWS, y las copias de seguridad se cifran con claves en AWS Key Management Service. Los datos en tránsito se protegen con TLS 1.2 o superior. Las bases de datos se cifran desde su creación, y nuestra política es no almacenar nada sin cifrar en medios persistentes. Más sobre el cifrado.
Cómo operamos la plataforma
Perímetro
Un firewall de aplicaciones web frente a la plataforma
Detección de amenazas
Detección continua de amenazas en nuestras cuentas y servidores de AWS
Análisis de vulnerabilidades
Análisis mensuales de la infraestructura y análisis semanales de malware
Parches
Actualizaciones de seguridad críticas y altas del sistema operativo instaladas automáticamente cada noche
Seguridad del código
Análisis automatizado del código en cada solicitud de integración, y revisión por alguien distinto del autor antes de integrar el código
Tiempos de corrección
Las vulnerabilidades críticas detectadas por nuestros análisis se corrigen en 72 horas o se contienen con controles compensatorios, y las altas en 14 días
Acceso administrativo
Autenticación multifactor en todo acceso a producción y a la consola de la nube
Secretos
Credenciales de rol IAM de corta duración para el acceso a AWS, otras claves de API guardadas en AWS Secrets Manager, y ninguna clave ni secreto en el código
Registros
Registros de actividad detallados, con las acciones de IA atribuidas a quien las solicitó (edición Enterprise); registros de eventos de seguridad conservados un año; registros entregados a pedido para su SIEM
Gestión de incidentes
Políticas documentadas de respuesta a incidentes y a violaciones de datos
Seguro
Corum cuenta con un seguro de responsabilidad cibernética
Respaldo, recuperación y resiliencia
- Respaldos cifrados: siete copias diarias, cinco semanales y dieciocho mensuales de cada base de datos
- Pruebas de restauración cada trimestre, y un simulacro de recuperación ante desastres cada año
- Un objetivo de punto de recuperación de 24 horas
- Si no se puede acceder a la plataforma, los reproductores siguen mostrando su contenido en caché, así que sus pantallas no se apagan
IA bajo su control
Las funciones de IA de firmChannel solo están en la edición Enterprise, y un administrador puede desactivarlas todas, antes de la implementación si lo prefiere. Los datos de los clientes no se usan para entrenar modelos de IA.
Las funciones de IA dependen de proveedores externos. Si su política exige que todo el procesamiento permanezca en su país, o descarta por completo la IA generativa, desactive la IA y el resto de la plataforma funciona con normalidad.
Para socios y proveedores de servicios administrados
¿Revende firmChannel, o lo opera para sus clientes? Tráiganos su evaluación de seguridad. Hemos completado cuestionarios de proveedores para hospitales, bancos y organismos públicos, y trabajaremos con usted en el de su cliente. También enviaremos el informe SOC 2 Tipo II bajo un acuerdo de confidencialidad y el informe completo de la prueba de penetración directamente al equipo de TI de su cliente.
- Nuestro informe SOC 2 Tipo II, bajo un acuerdo de confidencialidad
- El informe completo de nuestra prueba de penetración anual más reciente
- Respuestas a su cuestionario de seguridad de proveedores
- Una llamada con nuestro equipo de preventa sobre alojamiento, arquitectura y recuperación
Preguntas frecuentes
Preguntas de los equipos de seguridad
¿firmChannel tiene auditoría SOC 2?
Sí. firmChannel cuenta con una auditoría independiente SOC 2 Tipo II bajo los criterios de seguridad, sin excepciones señaladas. Enviamos el informe bajo un acuerdo de confidencialidad.
¿SOC 2 es una certificación?
No. SOC 2 es un informe de auditoría emitido por una firma independiente. El informe SOC 2 Tipo II más reciente de firmChannel no tiene excepciones señaladas, y lo enviamos bajo un acuerdo de confidencialidad.
¿Con qué frecuencia se hace una prueba de penetración a la plataforma?
Una vez al año, por una firma independiente. La prueba más reciente no encontró problemas críticos ni altos.
¿Dónde se alojan nuestros datos?
En AWS. Los datos de los clientes canadienses se alojan en Canadá, y los de los clientes estadounidenses en Estados Unidos.
¿Otro cliente podría ver nuestros datos?
No. Cada cliente es una empresa independiente, con una instancia dedicada, una base de datos privada y su propio inicio de sesión.
¿Qué tan rápido corrigen las vulnerabilidades?
Las vulnerabilidades críticas detectadas por nuestros análisis se corrigen en 72 horas, o se contienen con controles compensatorios mientras tanto, y las altas en 14 días.
¿Qué pasa con nuestras pantallas si la plataforma se cae?
Siguen mostrando su contenido en caché hasta que vuelve la conexión.
¿Podemos desactivar la IA?
Sí. Un administrador puede desactivar todas las funciones de IA, y la IA solo está disponible en la edición Enterprise.
¿Admiten el inicio de sesión único?
Sí, en la edición Enterprise, junto con la autenticación multifactor con llaves de acceso o aplicaciones de autenticación.
Obtenga los informes
Díganos quién debe recibir los informes. Se los enviaremos, y nuestro equipo de preventa puede repasar con su equipo de seguridad el resto de su lista.